Hàn Quốc siết trách nhiệm an ninh mạng, người đứng đầu cơ quan cũng bị xử lý khi rò rỉ dữ liệu
- 02/10/2026 13:37Dịch sang:trangamy319@gmail.com
- facebook twitter link Font big Font small print
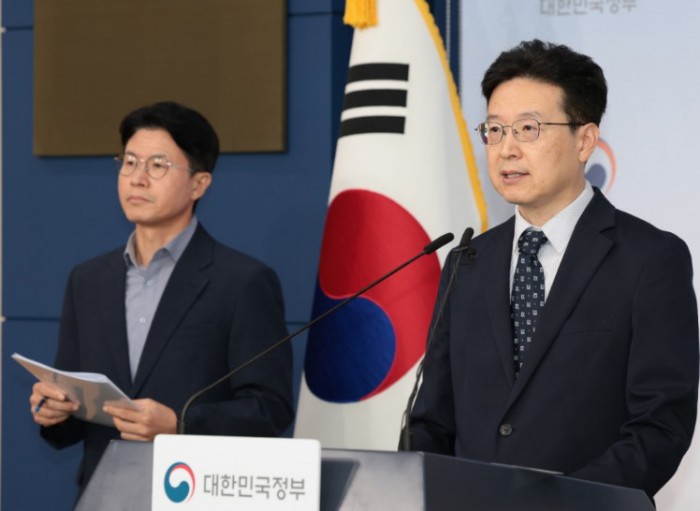 |
| Ông Hwang Kyu-cheol, Giám đốc Văn phòng Chính phủ AI thuộc Bộ Nội vụ và An toàn Hàn Quốc, giải thích những nội dung chính của phương án tăng cường trách nhiệm an ninh mạng trong khu vực công tại phòng họp báo ở tòa nhà phụ thuộc Trụ sở Chính phủ Seoul ngày 1/10. /Phóng viên Kim Bo-young |
Chính phủ Hàn Quốc đang thúc đẩy phương án quy định rõ trách nhiệm của người đứng đầu cơ quan và các cấp quản lý khi xảy ra sự cố rò rỉ thông tin nghiêm trọng trong khu vực công, đồng thời nâng mức kỷ luật tối thiểu đối với công chức thông thường từ khiển trách lên cắt giảm lương. Tuy nhiên, các quan chức chính trị như bộ trưởng và thứ trưởng không thuộc đối tượng áp dụng kỷ luật theo quy định pháp luật. Thay vào đó, nếu phát hiện sai phạm, việc xử lý sẽ được thực hiện thông qua quyền bổ nhiệm và miễn nhiệm nhân sự của Tổng thống.
Ngày 1/10, Ủy ban Bảo vệ Thông tin Cá nhân, Bộ Nội vụ và An toàn, Bộ Quản lý Nhân sự cùng các cơ quan hữu quan đã phối hợp công bố tại Trụ sở Chính phủ Seoul phương án mang tên “Tăng cường trách nhiệm an ninh mạng trong khu vực công”.
Khu vực công bao gồm các cơ quan hành chính trung ương, cơ quan hành chính địa phương, các công ty công ích và doanh nghiệp nhà nước. Phương án lần này được xây dựng sau khi chính phủ phân tích rằng nhiều sự cố an ninh nghiêm trọng gần đây, trong đó có vụ rò rỉ thông tin chưa công khai của những người trúng tuyển chương trình “Khởi nghiệp của mọi người” và vụ tấn công mã độc tống tiền nhằm vào một bệnh viện đại học quốc gia, bắt nguồn từ việc không tuân thủ các quy tắc an ninh mạng cơ bản.
Chính phủ xác định một trong những nguyên nhân chính khiến các sự cố liên tục tái diễn là dù vi phạm những quy tắc bảo mật cơ bản, các cá nhân liên quan hiếm khi bị kỷ luật trên thực tế. Hơn nữa, việc xử lý kỷ luật thường tập trung vào nhân viên trực tiếp thực hiện công việc thay vì các cấp quản lý. Vì vậy, chính phủ quyết định siết chặt tiêu chuẩn kỷ luật, yêu cầu không chỉ nhân viên trực tiếp mà cả người đứng đầu cơ quan và các cấp giám sát phải chịu trách nhiệm.
Theo kế hoạch, chính phủ sẽ sửa đổi Quy định thi hành về kỷ luật công chức trước tháng 11, trong đó quy định rõ việc xử lý nghiêm trách nhiệm của cấp giám sát nếu lơ là công tác quản lý, giám sát dẫn đến sự cố rò rỉ thông tin nghiêm trọng. Đặc biệt, mức kỷ luật tối thiểu đối với hành vi làm lộ bí mật, thông tin cá nhân hoặc để xảy ra rò rỉ dữ liệu do bị tấn công mạng trong bối cảnh quản lý an ninh yếu kém sẽ được nâng từ khiển trách lên cắt giảm lương.
Theo chính phủ, từ tháng 1/2021 đến tháng 5 năm nay, đã có 247 vụ rò rỉ thông tin tại các cơ quan công do các cuộc tấn công mạng như tin tặc. Tuy nhiên, chỉ có 9 trường hợp bị xử lý kỷ luật. Trong số 19 trường hợp được Ủy ban Bảo vệ Thông tin Cá nhân kiến nghị xử lý kỷ luật, chỉ có 6 trường hợp được thực hiện trên thực tế. Mặc dù quy định kỷ luật hiện hành cho phép áp dụng hình thức cao nhất là cách chức, chưa có trường hợp nào người đứng đầu cơ quan không giữ chức vụ chính trị bị xử lý kỷ luật trực tiếp.
Trong khi đó, chính phủ đã hoàn tất việc bổ sung 100 nhân sự an ninh mạng cho các cơ quan hành chính trung ương và dự kiến tiếp tục tăng cường nhân lực tại các chính quyền địa phương cấp tỉnh, thành phố trực thuộc trung ương trước tháng 12 năm nay.
Về trung và dài hạn, từ năm 2027, chính phủ dự kiến thành lập các đơn vị chuyên trách cấp phòng hoặc nhóm tại các cơ quan hành chính trung ương và chính quyền địa phương cấp tỉnh, thành phố trực thuộc trung ương. Các đơn vị này sẽ do chuyên gia bảo vệ thông tin đến từ khu vực tư nhân đứng đầu, có nhiệm vụ hỗ trợ thường xuyên về an ninh mạng cho cơ quan chủ quản cũng như các đơn vị trực thuộc và đơn vị liên kết.
Theo Kim Bo-young
Tin xem nhiều nhất
- 1T.O.P và Nana xác nhận hẹn hò, bén duyên từ MV và yêu nhau từ tháng 6
- 2Hàn Quốc siết trách nhiệm an ninh mạng, người đứng đầu cơ quan cũng bị xử lý khi rò rỉ dữ liệu
- 3Tổng thống Lee Jae-myun phê duyệt đề nghị điều trần ứng viên Kim Ji-yong, Nhà Xanh khẳng định không thay đổi đánh giá sau thẩm tra bổ sung
- 4Tổng thống Lee cảnh báo Ukraine: “Nếu tiếp tục từ chối thừa nhận sự thật và công khai xin lỗi, Hàn Quốc sẽ có biện pháp bổ sung”
- 5Báo Nhật: Ông Trump thúc giục ông Tập đối thoại trực tiếp với Thủ tướng Takaichi tại hội nghị thượng đỉnh Mỹ - Trung
Nghệ sĩ · giải trí
-
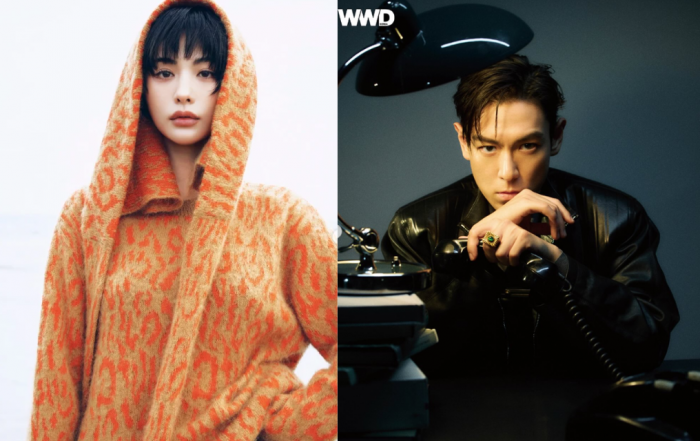
T.O.P và Nana xác nhận hẹn hò, bén duyên từ MV và yêu nhau từ tháng 6
-
CEO Netflix xác nhận ‘KPop Demon Hunters 2’ sẽ ra rạp rộng rãi
-
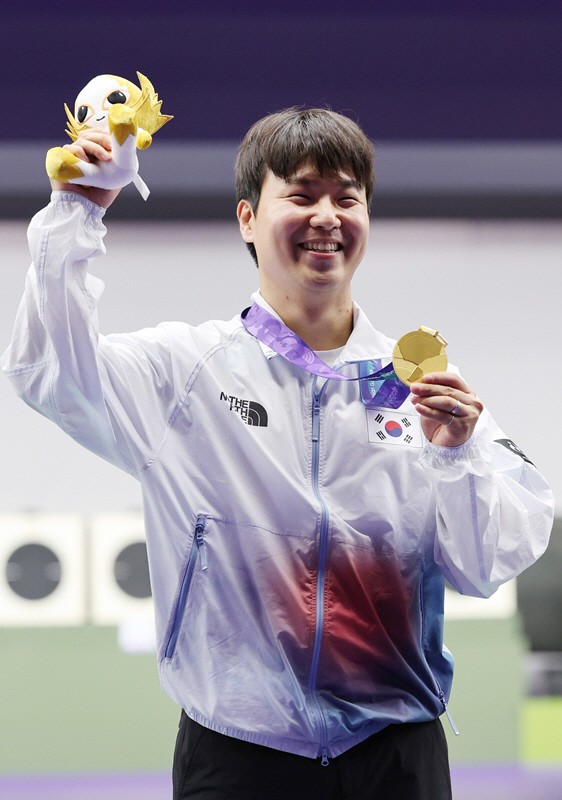
Hàn Quốc giành cú đúp HCV bắn súng, Kim Jong-ho đăng quang bắn cung tại ASIAD 2026
-
Phim “The Assassin(s)” gây tranh cãi, chính trường Hàn Quốc đấu khẩu về lịch sử và tội nổi loạn
-
Cristiano Ronaldo bất ngờ rời đội tuyển Bồ Đào Nha giữa đợt tập trung
-
-
Địa chỉ : In-Young Bldg., 34, Uisadang-daero 1-gil, Yeongdeungpo-gu, Seoul
Tất cả các tài liệu tin tức có trong trang web này được bảo vệ bởi luật bản quyền của Hàn Quốc. Không được sao chép, phân phối, truyền tải, hiển thị hoặc xuất bản mà chưa có sự cho phép của ASIATODAY
© Toàn bộ bản quyền thuộc ASIATODAY